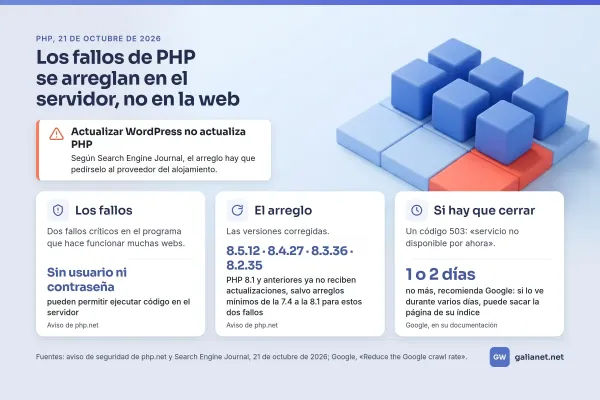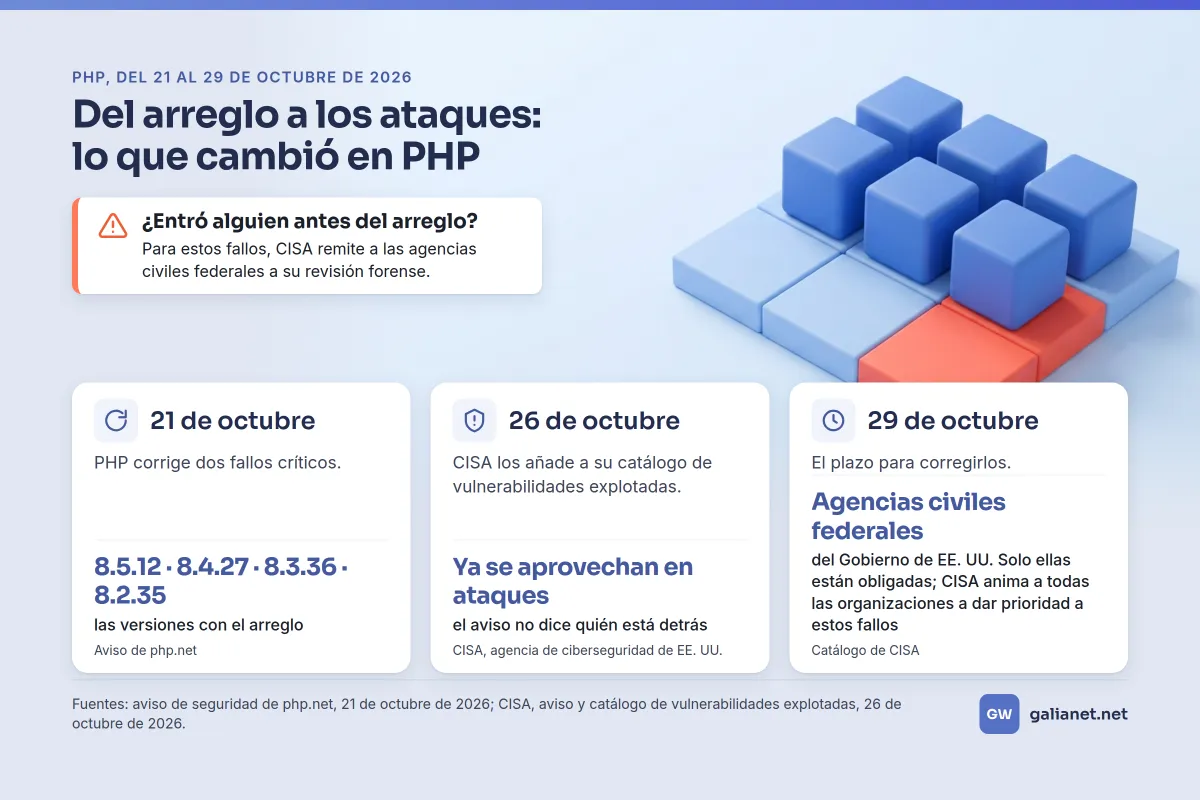
El 22 de octubre contamos que PHP corrigió dos fallos críticos el día 21. Según el aviso del proyecto, pueden permitir que alguien sin usuario ni contraseña ejecute código en el servidor. Desde el 26 de octubre hay algo más. CISA, la agencia de ciberseguridad del Gobierno de Estados Unidos, ha confirmado que esos dos fallos ya se están aprovechando en ataques.
Qué cambió el 26 de octubre
CISA añadió los dos fallos a su catálogo de vulnerabilidades explotadas. Es la lista donde apunta los fallos que se usan para atacar sistemas, y para que uno entre exige pruebas de que se ha aprovechado. El aviso de CISA no dice quién está detrás de los ataques.
Con la entrada en el catálogo llega un plazo. Las agencias civiles del Gobierno federal de Estados Unidos tenían hasta el 29 de octubre para corregirlos. Esa obligación es solo para ellas, pero CISA anima a todas las organizaciones a dar prioridad a la corrección de los fallos de ese catálogo.
PHP es el programa que hace funcionar muchas webs en el servidor, y WordPress está escrito en PHP. El plazo es de Estados Unidos, pero el riesgo no: según php.net, afecta a toda instalación de PHP que atiende visitas de una web y no tiene el arreglo.
Lo que CISA pide a quien no puede actualizar
CISA pide, ante todo, actualizar ya a PHP 8.5.12, 8.4.27, 8.3.36 o 8.2.35, y empezar por los sistemas que dan a internet. Avisa de que PHP suele ir dentro de otros programas, así que no siempre se ve que está ahí.
Otra petición va para quien no puede actualizar enseguida o sigue con PHP 8.1 o una versión anterior. A quien esté en ese caso, CISA le pide desconectar los sistemas que funcionan con PHP hasta que se puedan arreglar o actualizar. Mientras tanto, dice, un cortafuegos de aplicaciones web (un filtro que frena peticiones sospechosas antes de que lleguen a la web) puede dar algo de protección.
Y pide vigilar la actividad sospechosa. Su ejemplo es que PHP se ponga a ejecutar órdenes o a descargar programas en el servidor.
Tres preguntas para hoy
¿Está puesto el arreglo? Pregunta qué versión de PHP usa tu web. Si es una de esas cuatro, o una posterior, lo lleva. Si no, según php.net las distribuciones de Linux recibieron los parches por adelantado. Pregunta si el paquete de PHP que tiene instalado tu proveedor ya los incluye. Y si es la 8.1 o anterior, pregunta qué arreglo le han puesto. El proyecto ya no actualiza esas versiones, pero para estos dos fallos publicó arreglos mínimos, y algunas distribuciones mantienen los suyos.
¿Alguien ha mirado si entraron antes del arreglo? Para estos dos fallos, el catálogo de CISA exige a las agencias civiles federales una revisión forense: comprobar si sus sistemas se han visto comprometidos. La misma pregunta sirve para tu web.
¿Y si hay que cerrar la web unas horas para actualizar? Lo que ve Google mientras está cerrada cuenta. Cómo responderle para no perder las páginas que ya tenías en el buscador lo contamos en el artículo del 22 de octubre.
Dónde entramos nosotros
Nuestros planes de mantenimiento son solo para lo que hemos desarrollado nosotros: no mantenemos webs hechas por otros. En los tres se incluyen las actualizaciones del sistema operativo y de las aplicaciones del sistema, como el servidor web y el de correo. También la actualización mensual de frameworks y librerías (las piezas de software sobre las que se programa). Y una revisión semanal de los registros de los sistemas de seguridad, con copias de seguridad diarias y semanales. Esa lista dice qué incluye cada plan, no en cuánto tiempo se aplica un arreglo urgente como este.
Si estás pensando en una web nueva, pídenos presupuesto y te contamos qué incluye cada plan.
Fuentes
- CISA, «CISA Adds Two Known Exploited Vulnerabilities to Catalog», 26 de octubre de 2026: https://www.cisa.gov/news-events/alerts/2026/10/26/cisa-adds-two-known-exploited-vulnerabilities-catalog
- CISA, «Critical Vulnerabilities in PHP Require Immediate Patching», revisada el 26 de octubre de 2026: https://www.cisa.gov/news-events/alerts/2026/10/21/critical-vulnerabilities-php-require-immediate-patching
- CISA, catálogo de vulnerabilidades explotadas conocidas, entradas CVE-2026-109618 y CVE-2026-109619, añadidas el 26 de octubre de 2026 y consultadas el 28 de octubre de 2026: https://www.cisa.gov/known-exploited-vulnerabilities-catalog
- CISA, «BOD 26-04: Implementation Guidance for Prioritizing Security Updates Based on Risk», actualizada el 25 de agosto de 2026: https://www.cisa.gov/news-events/directives/bod-26-04-implementation-guidance-prioritizing-security-updates-based-risk
- PHP, aviso de seguridad de las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35 en la portada de php.net, 21 de octubre de 2026: https://www.php.net/
- TechCrunch (Zack Whittaker), «US government says hackers are now exploiting critical PHP web bugs», 27 de octubre de 2026: https://techcrunch.com/2026/10/27/us-government-says-hackers-are-now-exploiting-critical-php-web-bugs/