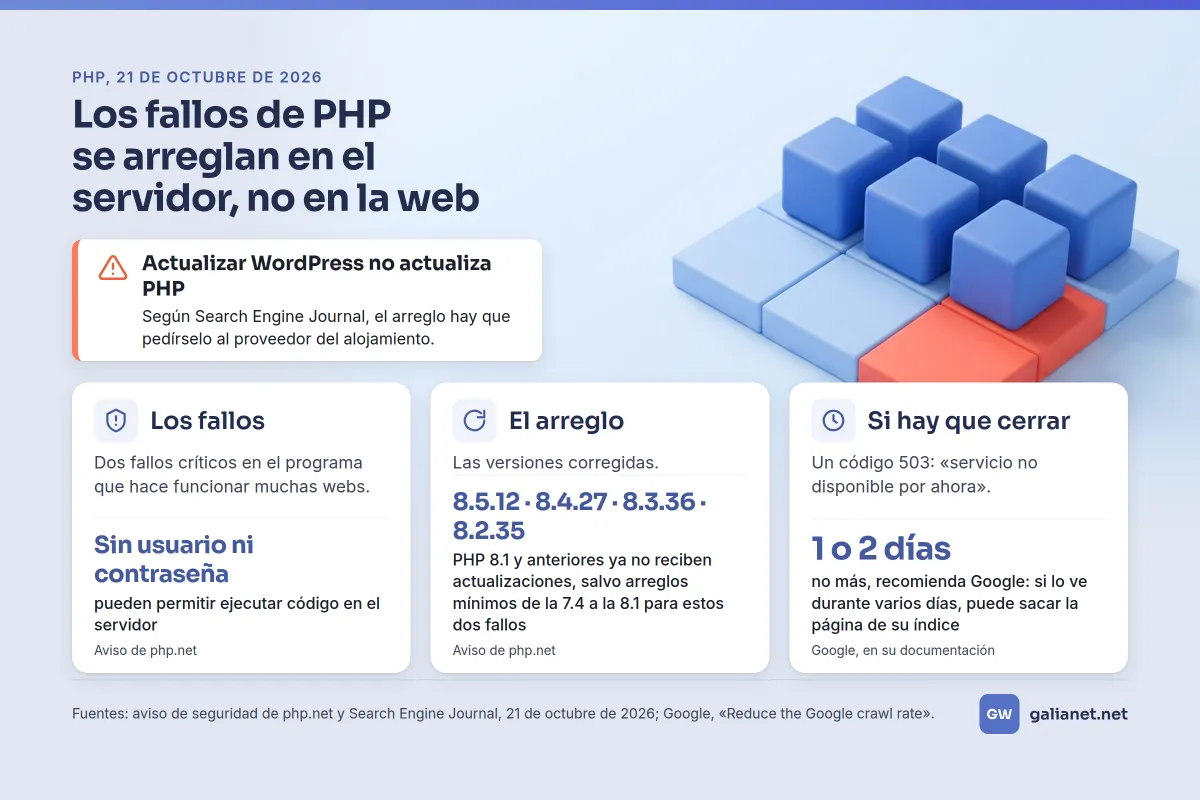
El 1 de septiembre contamos que el arreglo de un fallo es ahora la pista para encontrarlo, y que el margen para actualizar se acorta. El 21 de octubre de 2026 llegó un caso que toca a muchísimas webs a la vez. El proyecto PHP publicó una actualización urgente para corregir dos fallos críticos. Según su aviso, pueden permitir que alguien sin usuario ni contraseña ejecute código en el servidor.
Qué es PHP y qué ha pasado
PHP es el programa que hace funcionar muchas webs en el servidor. WordPress está escrito en PHP, y también muchas tiendas y webs a medida. Si la web es el escaparate, PHP es la instalación eléctrica del local: no se ve, y todo lo demás depende de ella.
Las versiones corregidas son la 8.5.12, la 8.4.27, la 8.3.36 y la 8.2.35. El aviso de php.net dice que están en riesgo todas las instalaciones de PHP que atienden visitas de una web. El riesgo más alto lo sitúa en los servidores Apache que llevan PHP dentro (lo que se llama mod_php). Ahí, quienes encontraron los fallos demostraron un ataque que funciona antes de que arranque el código de la propia web.
La publicación se adelantó un día. Según la PHP Foundation, el 20 de octubre los códigos con que se catalogan los dos fallos empezaron a circular por foros y redes. El proyecto movió entonces la publicación al 21 de octubre a las 14:00, hora de Greenwich. La misma fundación cuenta que una de las empresas de seguridad que encontraron los fallos publicó por error un vídeo de su ataque funcionando. Según la fundación, eso aceleró la aparición de otros ataques de prueba. También cuenta que otra empresa publicó el arreglo más de seis horas antes de la hora acordada, y que cualquier atacante pudo estudiarlo mientras los demás esperaban.
Por qué tener WordPress al día no basta
PHP vive por debajo de la web. Search Engine Journal lo resume para quien usa WordPress: actualizar WordPress o sus plugins no actualiza PHP, y hay que pedirle el arreglo al proveedor del alojamiento.
Y no hay ajuste que lo sustituya. El aviso de php.net propone medidas para quien no pueda actualizar en el momento, pero dice que reducen algunas vías de ataque y no hacen segura la instalación. Actualizar es, según el proyecto, la única opción segura.
Y hay versiones que ya no reciben arreglos. PHP 8.1 y las anteriores ya no reciben actualizaciones del proyecto, aunque algunas distribuciones de Linux y algunos proveedores de soporte las siguen arreglando por su cuenta. Para estos dos fallos, el proyecto publicó además arreglos mínimos para la 7.4, la 8.0 y la 8.1. La 8.2 deja de recibir arreglos de seguridad el 31 de diciembre de 2026.
Cuatro preguntas para quien aloja o mantiene la web
¿Qué versión de PHP usa la web, y ya lleva el arreglo? Según php.net, las distribuciones de Linux recibieron los parches por adelantado, así que hay que preguntar si su paquete ya los lleva. Search Engine Journal aconseja pedir que confirmen que la actualización incluye los dos arreglos.
¿La versión sigue recibiendo actualizaciones? Si es la 8.1 o anterior, pregunta si tu proveedor le aplica un arreglo propio mientras se pasa a una versión con soporte. Search Engine Journal aconseja hacer antes una copia de seguridad. Si es la 8.2, pregunta qué se hará antes de enero.
¿Alguien ha comprobado que nadie entró antes del arreglo? Search Engine Journal lo dice sin rodeos: actualizar no deshace una intrusión que ya ocurrió. Sus ejemplos de qué buscar son programas maliciosos que dan acceso al atacante, cuentas de administrador desconocidas y cambios inesperados en los archivos de PHP.
¿Y si no se puede actualizar enseguida, o hay que cerrar la web para hacerlo? Search Engine Journal propone hablar de cerrar la web hasta que esté actualizada, y avisa de que un cortafuegos no sustituye al arreglo. Lo que ve Google durante el cierre va aparte.
Si la web tiene que cerrar unas horas
Lo que ve Google durante el cierre cuenta. Según recoge Search Engine Journal, Google recordó el 21 de octubre en LinkedIn qué conviene responder durante el cierre. Es el código 503, el que significa «servicio no disponible por ahora», y según Google mantiene en el buscador las páginas que ya estaban. Su documentación recomienda no alargarlo más de uno o dos días: si Google ve esos códigos durante varios días en una misma página, puede sacarla de su índice.
Matt G. Southern, en Search Engine Journal, añade dos detalles prácticos. El 503 tiene que darlo algo que siga funcionando con PHP apagado. Sus ejemplos son una regla en la red de distribución de contenidos (los servidores intermedios que reparten la web) o un servidor provisional. Y el archivo robots.txt, el que le dice a Google qué puede visitar, debe seguir respondiendo con normalidad.
Dónde entramos nosotros
Nuestros planes de mantenimiento son solo para lo que hemos desarrollado nosotros: no mantenemos webs hechas por otros. En los tres se incluyen las actualizaciones del sistema operativo y de las aplicaciones del sistema, como el servidor web y el de correo. También la actualización mensual de frameworks y librerías (las piezas de software de otros sobre las que se programa), empezando por las de seguridad. Y una revisión semanal de los registros de los sistemas de seguridad, con copias de seguridad diarias y semanales. Esa lista dice qué incluye cada plan, no en cuánto tiempo se aplica un arreglo urgente como este.
Si estás pensando en una web nueva, pídenos presupuesto y te contamos qué incluye cada plan.
Fuentes
- PHP, aviso de seguridad de las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35 en la portada de php.net, 21 de octubre de 2026: https://www.php.net/
- PHP, anuncio de PHP 8.2.35 en el archivo de noticias de 2026, 21 de octubre de 2026: https://www.php.net/archive/2026.php
- The PHP Foundation, «Today's PHP Security Release, and How We're Strengthening PHP Security», 21 de octubre de 2026: https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/
- Search Engine Journal (Vahan Petrosyan), «Critical PHP Core Security Flaws Affect Websites, Including WordPress», 21 de octubre de 2026: https://www.searchenginejournal.com/critical-php-core-security-flaws-affect-websites-including-wordpress/593812/
- Search Engine Journal (Matt G. Southern), «Google Reminds Sites To Serve A 503 During PHP Patch Downtime», 21 de octubre de 2026: https://www.searchenginejournal.com/google-reminds-sites-to-serve-503s-during-server-downtime/593873/
- Google, «Reduce the Google crawl rate», actualizada el 6 de octubre de 2026: https://developers.google.com/crawling/docs/crawlers-fetchers/reduce-crawl-rate