El 17 de septiembre contamos la primera brecha con agente de IA notificada en España. Era un caso, y lo conocíamos por lo que contó la AEPD de la notificación de la empresa afectada. El 19 de octubre, la empresa de seguridad NorForge publicó algo de otra escala. Encontró en internet paneles de control de Cairn que sus operadores habían dejado abiertos. Cairn es una herramienta con agentes de IA para pruebas de intrusión, los ataques que una empresa encarga contra sí misma para comprobar su seguridad. Más de 20 de esos paneles eran, según NorForge, probablemente de delincuentes. Desde ellos se veía qué atacaban, cómo y con qué resultado.
Qué es Cairn y qué se vio dentro
Un agente de inteligencia artificial es un programa al que le das un objetivo en vez de una lista de órdenes, y que decide él los pasos intermedios. Cairn coordina varios. Le das un punto de partida y una meta, y sus agentes investigan el objetivo, buscan fallos e intentan entrar.
Cada agente apunta lo que descubre en una pizarra común, y el siguiente decide su próximo paso con todo lo apuntado. Una persona también puede dejar ahí sus pistas.
NorForge atribuye esos paneles a varios grupos. El más activo escribía en chino y tenía más de 1.100 encargos de ataque, repartidos en 14 paneles que NorForge le atribuye con probabilidad. Sus objetivos estaban sobre todo en Estados Unidos, Japón y Australia. Según NorForge, parece que buscaba quedarse con un acceso permanente a tiendas en internet y a sistemas de pago, para sacarle dinero más adelante.
Cómo elegían a quién atacar
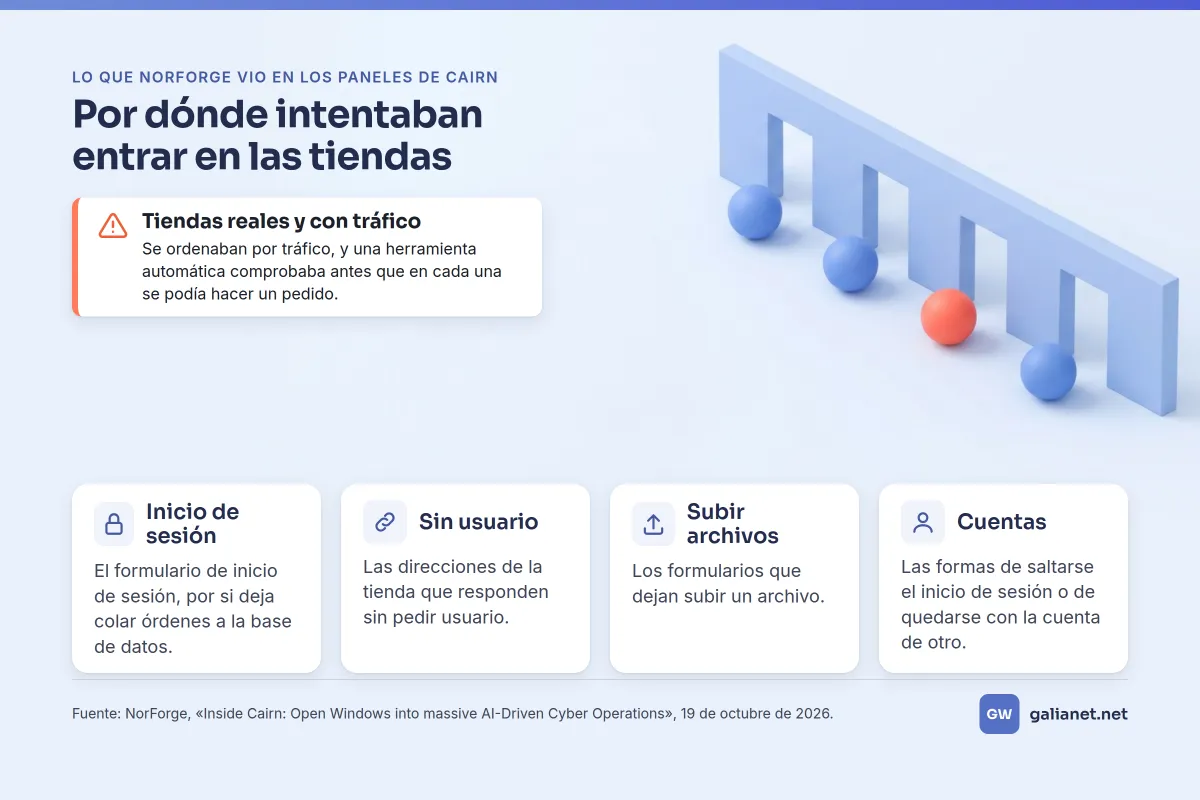
Un encargo típico de ese grupo, que NorForge traduce del chino, describe la lista de objetivos. Eran tiendas en internet reales de cuatro países, ordenadas por tráfico. Antes de pasárselas a los agentes, una herramienta automática había comprobado que en cada una se podía hacer un pedido.
Es decir, se elegían por el tráfico y porque se podía comprar en ellas. Ninguno de los países que nombra el informe es España.
Las puertas que probaban primero
El mismo encargo dice qué buscar. Entre sus prioridades estaban estas cuatro, contadas como se ven desde fuera de una tienda:
- El formulario de inicio de sesión, por si deja colar órdenes a la base de datos.
- Las direcciones de la tienda que responden sin pedir usuario.
- Los formularios que dejan subir un archivo.
- Las formas de saltarse el inicio de sesión o de quedarse con la cuenta de otro.
La meta era dejar dentro un pequeño formulario de subida de archivos, para poder volver y hacer más cuando quisieran.
NorForge comprobó uno de esos accesos, en la web de un gran vendedor de piezas de hardware. La dirección que el agente daba por conseguida servía de verdad ese formulario. Según la explicación del propio agente, entró juntando tres cosas. La primera, un almacén interno de sesiones en el que se podía escribir sin permiso. La segunda, un fallo en cómo la aplicación leía datos guardados. Y la tercera, componentes antiguos de Zend, un framework (el armazón de programación sobre el que se construye una web). Ese fallo al leer datos guardados también estaba entre las prioridades del encargo.
Lo que tardaban y lo que costaban
NorForge da por razonable suponer que estas herramientas logran su objetivo alrededor de una de cada diez veces.
En el grupo más activo, los encargos que lo lograron tardaron de media algo menos de 23 horas. Del coste, NorForge estima unos 5 dólares por encargo de media, contando los que fallaron pronto, con una incertidumbre que la propia empresa llama considerable.
Ninguno de esos números dice que una tienda concreta vaya a caer. Dicen que un solo grupo mantenía más de mil encargos en sus paneles, que de media, según su estimación, costaban poco y que los que acertaban llevaban horas de pruebas.
Lo que cambia y lo que no
Xataka, al contarlo, lo sitúa en una tendencia más amplia. Las técnicas no son necesariamente nuevas, dice, y lo que cambia es cuántas tareas puede delegar una sola persona.
Entre las herramientas de uno de los agentes había, de hecho, material preparado para un fallo concreto de Magento, una plataforma para hacer tiendas en internet. Un fallo publicado es una lista de tiendas por probar para quien no ha actualizado. Ya lo vimos con el arreglo de un fallo que se convierte en la pista para encontrarlo.
Tres preguntas para quien te lleva la tienda
¿Qué formularios dejan subir un archivo? Una foto para personalizar un producto, un justificante, un currículum. Cada uno es una de las puertas de la lista. Pregunta qué comprueba la tienda de cada archivo antes de guardarlo.
¿Qué piezas de la tienda ya no reciben actualizaciones? Actualizar cada mes solo cubre lo que su fabricante todavía actualiza. Un componente que dejó de mantenerse se queda con sus fallos.
¿Quién mira los registros del servidor, y cada cuánto? Los registros son el diario de lo que le piden a tu tienda, y es donde quedan los intentos de quien busca una puerta.
Dónde entramos nosotros
Las tiendas en internet que hacemos son a medida. Para quien también vende en mostrador, llevan el catálogo conectado a su stock, cobro por internet y recogida en tienda. Los tres planes de mantenimiento incluyen la revisión semanal de los registros del sistema y de las aplicaciones de seguridad, y resolvemos las incidencias que salgan de esa revisión. También incluyen la actualización mensual de frameworks y librerías, empezando por las de seguridad, y copias de seguridad diarias y semanales.
En los planes Profesional y Empresarial, además, cuando aparece una nueva generación de modelos de inteligencia artificial revisamos con ella el código de tu proyecto. Buscamos errores de programación que puedan afectar a la seguridad, y corregimos los que encontramos. No es una revisión periódica ni una auditoría de seguridad con informe.
Los tres planes son solo para lo que hemos desarrollado nosotros: no mantenemos tiendas hechas por otros. Si estás pensando en vender por internet con una tienda a medida, pídenos presupuesto para tiendas y te contamos qué vigilamos en cada plan.
Fuentes
- NorForge, «Inside Cairn: Open Windows into massive AI-Driven Cyber Operations», 19 de octubre de 2026: https://norforge.com/blog/inside_cairn
- Xataka (Javier Márquez), «Menos de 100 caracteres, 1.200 webs atacadas y más de 100 comprometidas: así está cambiando la IA la ciberseguridad», 20 de octubre de 2026: https://www.xataka.com/seguridad/100-caracteres-1-200-webs-atacadas-100-comprometidas-asi-esta-cambiando-ia-ciberseguridad