El 2 de noviembre de 2026, el NIST publicó una guía de ciberseguridad pensada para los negocios que no tienen más trabajador que su dueño. El NIST es el instituto de normas y tecnología del Gobierno de Estados Unidos. La guía está escrita para allí, y la propia guía dice que puede servir también a negocios con muy pocos empleados.
Si trabajas solo, o casi, te sirve como lista de comprobación. Trae nueve medidas básicas y un aviso para quien encarga a otro la parte técnica.
Qué es la guía
Se llama «Small Business Cybersecurity: Non-Employer Firms» y es gratuita, en PDF. Según el NIST, está escrita en lenguaje llano y no da por hecho que sepas nada de ciberseguridad. Es la actualización de una guía anterior para pequeñas empresas de distintos tamaños, y esta versión se centra en proteger los sistemas digitales frente a ataques.
Sus autores avisan de que no lo cubre todo. Uno de ellos, Daniel Eliot, dice que es un buen punto de partida para quien necesita uno.
Las nueve medidas
La guía abre con una lista de acciones que, según sus autores, pueden reducir mucho el riesgo. Son estas:
- Activa en todas las cuentas que la ofrezcan una verificación en dos pasos que resista el phishing. El phishing son los mensajes que imitan a tu banco o a un proveedor para robarte el acceso. La guía pone como ejemplo las llaves de acceso, que explicamos en el punto 4. Sobre todo en el correo, el banco, donde guardas archivos delicados, tu gestor de contraseñas y los servicios en la nube de los que depende tu negocio.
- Aprende a reconocer los intentos de phishing y de ransomware (el programa que bloquea tus archivos para pedirte un rescate).
- Trabaja con una cuenta de usuario normal, de permisos limitados y con verificación en dos pasos, en lugar de una de administrador siempre que puedas.
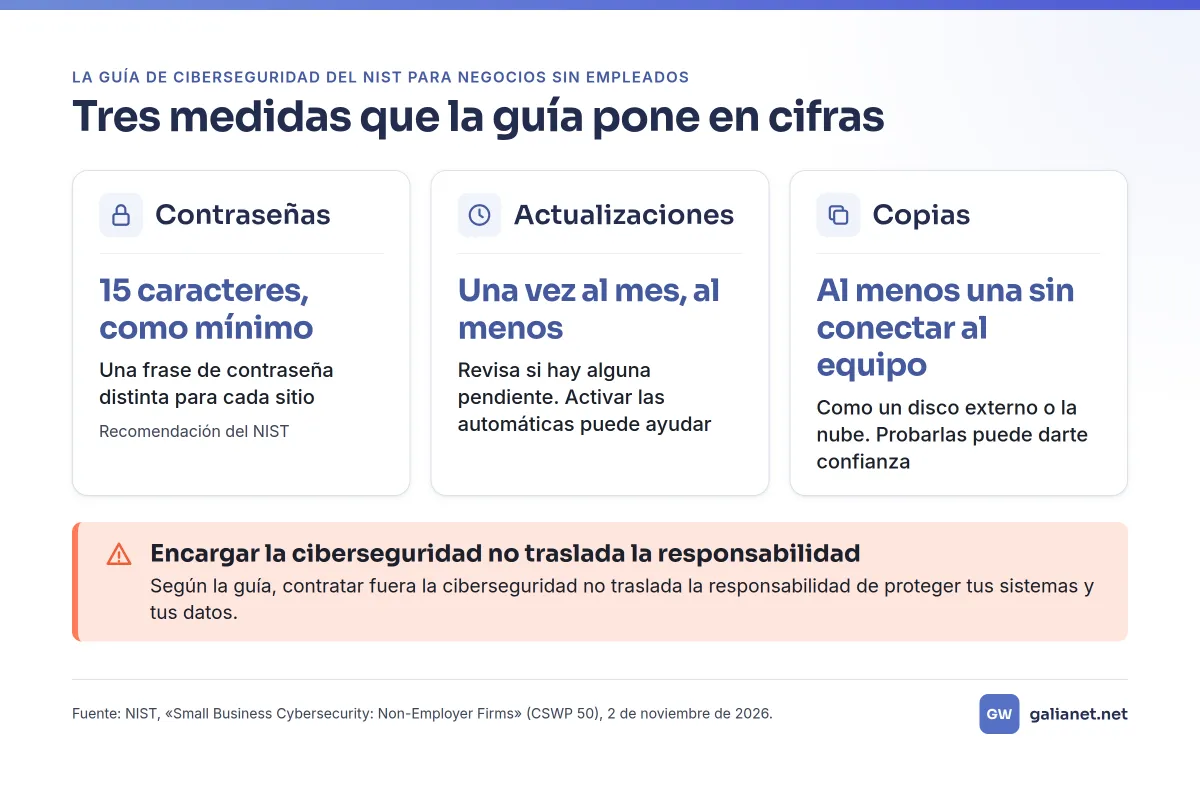
- Usa frases de contraseña (varias palabras seguidas) largas y distintas para cada sitio. El NIST recomienda al menos 15 caracteres. Un gestor de contraseñas ayuda. Donde se pueda, mejor las llaves de acceso, que te dejan entrar sin escribir contraseña, con tu huella o un PIN.
- Haz una lista de lo más importante para tu negocio: equipos, cuentas y servicios de los que dependes.
- Ten un plan de copias de seguridad, con medidas para protegerlas y para probarlas.
- Mantén al día el software de todos tus dispositivos y aplicaciones.
- Apunta a quién avisar si sufres un ataque: la policía, un abogado y alguien que sepa responder al incidente. Ten también esa lista en papel.
- Apunta qué leyes, normas y contratos te obligan a algo en materia de seguridad.
Copias y actualizaciones, con su detalle
Más adelante, la guía detalla una serie de acciones con su porqué y por dónde empezar. Estas son las de las copias y las actualizaciones.
Sobre las copias, propone tener varias, con al menos una en un soporte que no esté conectado al equipo, como un disco externo o la nube. Añade que probarlas de vez en cuando puede darte confianza en que recuperarán los datos cuando haga falta. Y pide que averigües cómo hacen las copias tus proveedores en la nube.
Sobre las actualizaciones, dice que activar las automáticas puede ayudar y pide revisar si hay alguna pendiente al menos una vez al mes. También pide retirar los sistemas sin soporte y sustituir lo que ya no recibe actualizaciones de seguridad. La guía dibuja un negocio de una sola persona como ejemplo. Una de las puertas de entrada que señala es que alguien tome el control de la web aprovechando un fallo de software sin actualizar.
Lo que no se delega
La guía recuerda que es habitual, en negocios de cualquier tamaño, contratar fuera la ciberseguridad. Entre sus consejos para elegir a quién están empezar por escribir qué quieres conseguir, pedir referencias y leer opiniones, y comparar presupuestos de varios proveedores. Y añade una advertencia. Encargar la seguridad a un proveedor no traslada la responsabilidad de proteger tus sistemas y tus datos.
Si alguien te aloja o te mantiene la web, las copias y las actualizaciones de esa web pueden estar en su contrato. La guía pide averiguar cómo hacen las copias tus proveedores en la nube. La misma pregunta sirve para quien te lleva la web: qué copias hace, dónde las guarda, cuándo probó por última vez a recuperar una y qué actualiza cada mes. En octubre contamos qué preguntar a quien aloja o mantiene una web cuando dos fallos de PHP ya se estaban aprovechando en ataques.
Hay además medidas de la lista que, a nuestro juicio, solo puedes hacer tú. Son tus contraseñas, la verificación en dos pasos de tu correo y tu banco, reconocer un mensaje falso y tener a mano a quién llamar.
Dónde entramos nosotros
Desarrollamos webs y aplicaciones a medida. Los tres planes de mantenimiento son para lo que hemos desarrollado nosotros. Lo que publican de ellos es esto: copias de seguridad diarias y semanales, actualizaciones del sistema operativo y revisión de los registros del servidor. Y la actualización mensual de los frameworks y librerías, las piezas de software sobre las que está programada la web.
Si estás pensando en una web o una aplicación nueva para tu negocio, pídenos presupuesto y pregúntanos qué lleva cada plan.
Fuentes
- NIST (Daniel Eliot, Jeffrey A. Marron y Savann Thorn), «Small Business Cybersecurity: Non-Employer Firms», NIST CSWP 50, 2 de noviembre de 2026: https://doi.org/10.6028/NIST.CSWP.50
- NIST, «Self-Employed? Solopreneur? NIST Has a Cybersecurity Guide Just for You», 2 de noviembre de 2026: https://www.nist.gov/news-events/news/2026/11/self-employed-solopreneur-nist-has-cybersecurity-guide-just-you