Applebee's, la cadena de restaurantes estadounidense, ha corregido un fallo que dejaba ver los datos personales de los clientes que se habían dado de alta. Lo publicó TechCrunch el 30 de octubre de 2026. La contraseña de una base de datos interna estaba dentro de su aplicación para el móvil, y la encontró un investigador con ayuda de la inteligencia artificial.
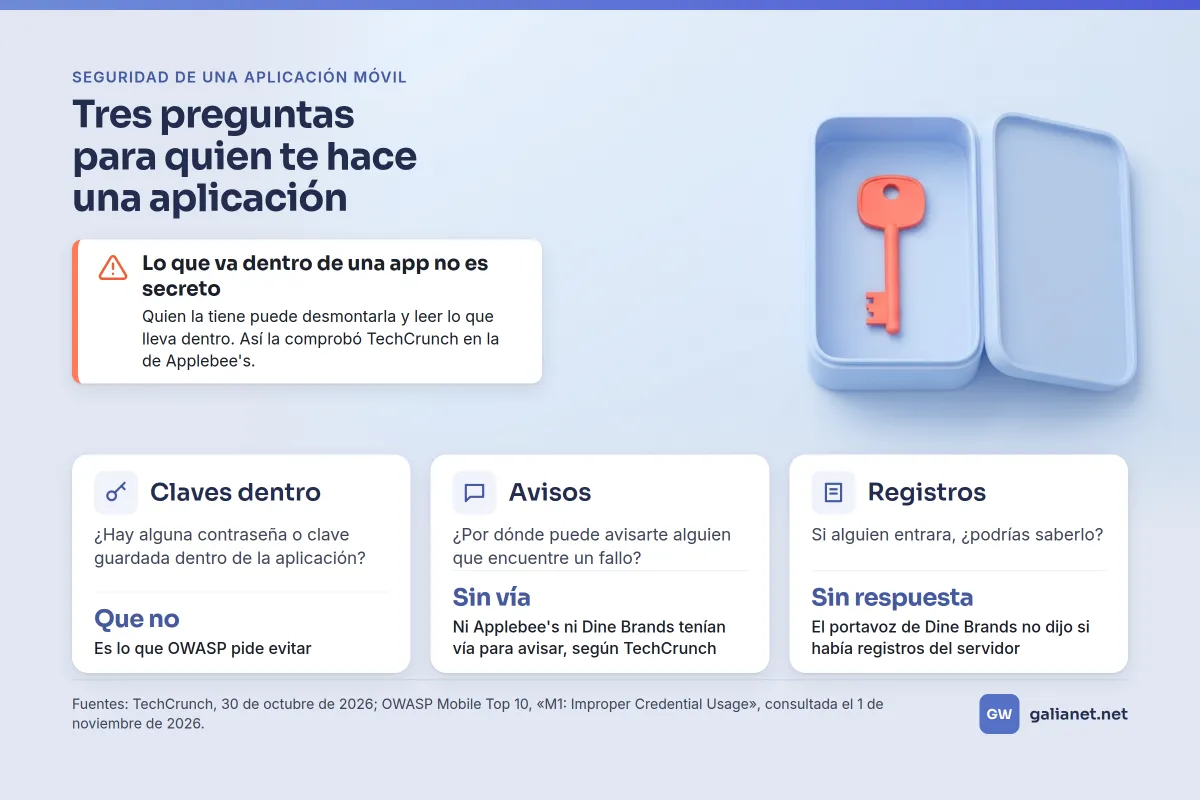
Si tu negocio tiene una aplicación para sus clientes, o piensas tenerla, el caso deja tres preguntas para quien te la hace o te la mantiene.
Qué pasó
Según TechCrunch, el fallo lo descubrió en octubre Robert Wiggins, un investigador de seguridad de la empresa What Security, con base en el Reino Unido. Usó la inteligencia artificial para encontrar la contraseña entre miles de líneas de código de la aplicación de Android de Applebee's. Esa aplicación tiene más de un millón de descargas en Google Play. Con ella se entraba en la base de datos de clientes. Según Wiggins, también habría permitido a un atacante cambiar esos datos.
TechCrunch lo comprobó por su cuenta. Descargó la aplicación, la desmontó para leer su código y encontró la contraseña. En la base de datos había nombres, correos, fechas de nacimiento, teléfonos y códigos postales. También la dirección de internet desde la que cada cliente entró por última vez, que puede servir para conocer su ubicación aproximada.
Un portavoz de Dine Brands, la empresa a la que pertenece Applebee's, dijo que por ahora no han encontrado pruebas de que nadie entrara sin permiso. No se sabe a cuántos clientes afecta.
Lo que va dentro de una app no es secreto
Una aplicación es un programa que cada cliente se descarga en su móvil. Quien la tiene puede desmontarla y leer lo que lleva dentro, que es justo lo que hizo TechCrunch.
Por eso, según TechCrunch, guardar una contraseña dentro del programa es uno de los fallos de seguridad más graves. Cualquiera que tenga la aplicación puede sacarla y entrar en el sistema como si fuera alguien autorizado. Es como dejar la llave del almacén pegada en el folleto que repartes en la puerta.
OWASP, una fundación que publica guías de seguridad para programadores, incluye este fallo entre los riesgos de las aplicaciones móviles. Su recomendación es no guardar nunca contraseñas en el código de la aplicación ni en sus archivos de configuración.
Quién puede encontrarla
Wiggins encontró la contraseña con ayuda de la inteligencia artificial. Y OWASP cuenta, entre quienes pueden aprovechar este fallo, los ataques automáticos con herramientas públicas o hechas a medida.
La inteligencia artificial también sirve para revisar el código propio. En septiembre contamos cómo Datasette revisó su propio código con tres modelos de inteligencia artificial, después de recibir varios informes de fallos hechos con su ayuda.
Tres preguntas para quien te hace la aplicación
¿Hay alguna contraseña o clave guardada dentro de la aplicación? Es lo que OWASP pide evitar, y la respuesta que quieres oír es que no.
¿Por dónde puede avisarte alguien que encuentre un fallo? Según TechCrunch, Wiggins no pudo avisar a Applebee's ni a Dine Brands, porque ninguna de las dos tenía una vía para comunicar problemas de seguridad. Le pidió ayuda a TechCrunch para comunicarlo.
Si alguien entrara, ¿podrías saberlo? Los registros del servidor son el historial que guarda de lo que pasa en él. TechCrunch le preguntó a la empresa si tenía registros para comprobar si alguien había entrado en la base de datos, o si tenía registros siquiera. El portavoz no lo dijo.
Son preguntas para quien te hace o te mantiene la aplicación, sea quien sea.
Dónde entramos nosotros
Programamos aplicaciones móviles, para iOS y para Android.
En el plan Profesional y en el Empresarial, cuando aparece una nueva generación de modelos de inteligencia artificial, revisamos con ella el código de los proyectos que hemos desarrollado nosotros. Buscamos errores de programación que puedan afectar a la seguridad, y corregimos los que encontramos.
Si estás pensando en una aplicación para tu negocio, pídenos presupuesto.
Fuentes
- TechCrunch (Zack Whittaker), «Applebee's exposed customers' personal data after leaving database password in app», 30 de octubre de 2026: https://techcrunch.com/2026/10/30/applebees-exposed-customers-personal-data-after-leaving-database-password-in-app/
- OWASP Mobile Top 10, «M1: Improper Credential Usage», consultada el 1 de noviembre de 2026: https://owasp.org/www-project-mobile-top-10/2023-risks/m1-improper-credential-usage