Si tu negocio escribe desde una dirección con tu propio dominio, como info@tunegocio.es, esto te interesa. El dominio es lo que va detrás de la arroba.
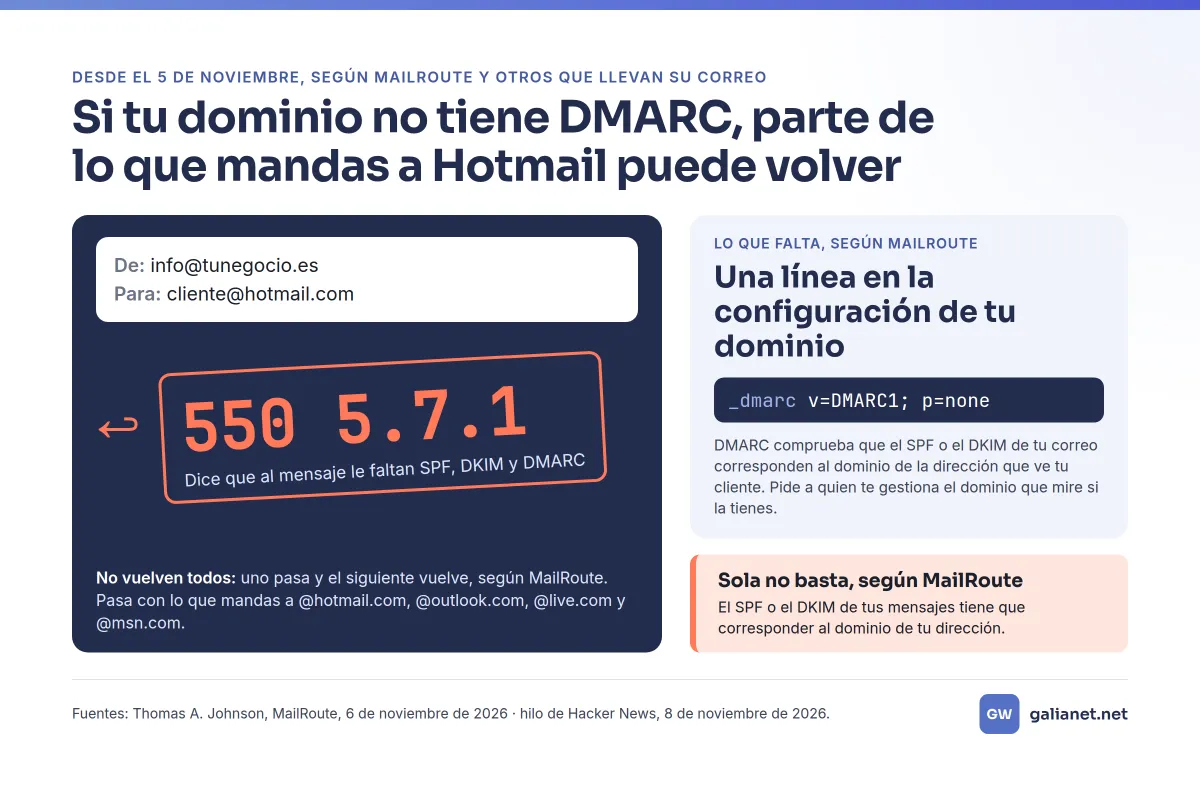
Según MailRoute, una empresa estadounidense de servicios de correo, desde el 5 de noviembre Microsoft devuelve una parte de los mensajes que llegan de dominios sin un registro llamado DMARC. Otras personas que llevan su propio correo han contado lo mismo. Afecta a lo que mandas al correo personal de Microsoft: las direcciones que acaban en @hotmail.com, @outlook.com, @live.com o @msn.com.
Qué ha pasado
MailRoute publicó el aviso el 6 de noviembre en su blog, firmado por su fundador, Thomas A. Johnson. Dice que vio los primeros rechazos el 5 de noviembre, en el historial de su propio correo de salida.
Quien envía recibe de vuelta un aviso de error en inglés que empieza por «550 5.7.1». Dice que al mensaje le faltan los registros SPF, DKIM y DMARC. Según MailRoute, a 6 de noviembre Microsoft no había publicado nada sobre este cambio.
La pieza se comentó en el foro de Hacker News, y allí otros lo contaron también. Uno recibió el rechazo escribiendo desde su propio dominio, que tenía SPF y DKIM pero no DMARC. Otro dijo que su proveedor de correo le había avisado del problema.
Microsoft sí tenía una norma anterior, y es más estrecha. Desde el 5 de mayo de 2025, exige SPF, DKIM y DMARC a los dominios que mandan más de 5.000 correos al día a los buzones de Outlook.com. Según MailRoute, la mayoría de los negocios pequeños dieron por hecho que no iba con ellos. Lo nuevo, dice, alcanza también al que manda pocos correos.
Qué es DMARC
SPF, DKIM y DMARC son tres comprobaciones que hace el servidor que recibe tu correo. Las tres se apoyan en la configuración pública de tu dominio, lo que se llama el DNS.
- SPF es la lista de servidores autorizados a enviar correo con tu dominio.
- DKIM es una firma que viaja dentro de cada mensaje. Quien lo recibe la contrasta con una clave publicada en tu dominio y sabe que nadie lo ha cambiado por el camino.
- DMARC comprueba que el SPF o el DKIM corresponden al dominio de la dirección que ve tu cliente. Y pide qué hacer con el mensaje que no pasa ninguno de los dos.
Según MailRoute, la mayoría de los dominios rechazados que ha visto tenían SPF, y muchos también DKIM. Lo que les faltaba era la línea de DMARC.
Por qué es fácil no darse cuenta
Microsoft no devuelve todos los mensajes. Según MailRoute, uno pasa, el siguiente vuelve y, al reenviarlo, puede que llegue.
Quien envía ve un aviso lleno de siglas, piensa que ha sido un fallo puntual y sigue con lo suyo. Y el cliente no sabe que le habías escrito. Así es como se pierde una factura, la confirmación de una cita o la respuesta a un presupuesto.
Cómo saber si tu dominio lo tiene
El registro DMARC es una línea de texto en el DNS, con un nombre fijo: _dmarc, un punto y tu dominio. Por ejemplo, _dmarc.tunegocio.es.
Quien te gestiona el dominio puede mirarlo en un minuto. Suele ser la empresa a la que pagas el dominio cada año, o la que te lleva la web y el correo.
Si alguna vez te ha vuelto un mensaje con «550 5.7.1» y las palabras SPF, DKIM y DMARC, guárdalo y enséñaselo. Es la pista de que te está pasando.
Qué pedir si falta
La solución que propone MailRoute es un registro de tipo TXT en el DNS del dominio, con el nombre _dmarc y este valor: v=DMARC1; p=none.
La parte p=none le dice a quien recibe que no tienes ninguna preferencia sobre los mensajes que fallen. Así lo describe el documento técnico de DMARC, el RFC 9989, de mayo de 2026, que también deja a cada receptor la última palabra sobre qué hace con cada mensaje. Según MailRoute, añadirla no cambia cómo te tratan Gmail o Yahoo.
Hay una condición, también según MailRoute: la línea de DMARC sola no basta. El SPF o el DKIM de tus mensajes tiene que corresponder al dominio de tu dirección. Si el dominio y el correo te los llevan dos empresas distintas, conviene que lo miren las dos.
Si tu web va con nosotros
Nuestros planes de mantenimiento son solo para las webs y aplicaciones que desarrollamos nosotros. En los tres, registrar y gestionar el dominio va incluido.
Si tu web ya va con uno de ellos y quieres saber si tu dominio publica DMARC, pregúntanoslo. El detalle de cada plan está en la página de planes, y si estás pensando en una web nueva, cuéntanos qué necesitas.
Fuentes
- Thomas A. Johnson, «Outlook.com Is Quietly Rejecting Email From Domains Without DMARC», MailRoute, 6 de noviembre de 2026: https://mailroute.net/blog/outlook-rejecting-email-without-dmarc
- Hilo de Hacker News sobre esa pieza, 8 de noviembre de 2026: https://news.ycombinator.com/item?id=50416158
- Microsoft Defender for Office 365 Blog, «Strengthening Email Ecosystem: Outlook’s New Requirements for High‐Volume Senders», 2 de abril de 2025: https://techcommunity.microsoft.com/blog/microsoftdefenderforoffice365blog/strengthening-email-ecosystem-outlook%E2%80%99s-new-requirements-for-high%E2%80%90volume-senders/4399730
- RFC 9989, «Domain-Based Message Authentication, Reporting, and Conformance (DMARC)», mayo de 2026, que sustituye al RFC 7489: https://www.rfc-editor.org/rfc/rfc9989